
如果你用过“荐片播放器”看影视资源,那么这篇文章建议认真看完。
国家互联网应急中心(CNCERT)10月9日发布风险提示,“荐片播放器”Windows端应用程序内置后门功能,可在用户不知情的情况下采集终端信息、下载运行其他程序,并接收服务端指令执行任意代码,存在终端被远程控制、个人信息泄露等安全风险。
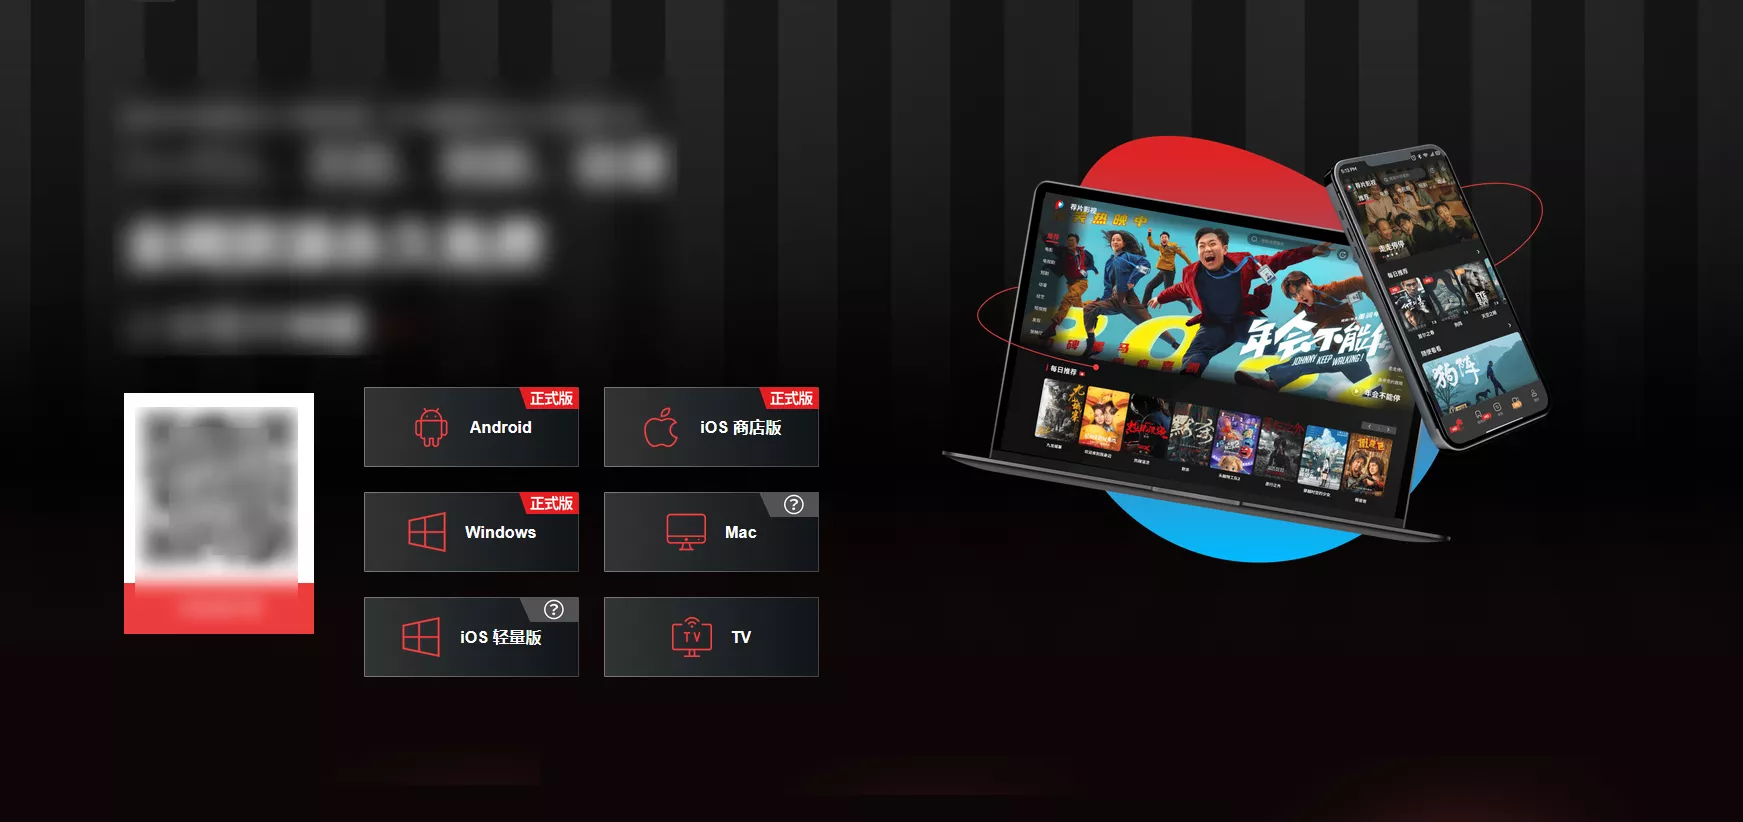
就是这个,据我所知,这个软件已经运营很多年了,不知道有没有在用的朋友。
而且它支持多个平台使用,而且还上架了iOS商店,这次被爆存在后门的主要是Windows端,其他如安卓端、iOS端是否有后门貌似没看到有什么消息说明。
在2026年9月15日至22日期间,CNCERT就对这款软件进行了监控,已累计监测到境内的700,260台设备感染,日上线受控终端数量最高时达251,880台。
那么根据CNCERT的逆向分析,荐片播放器的恶意行为可以分为以下几个层面:
第一,隐藏驻留。安装后,核心模块会把自己写入注册表自启动项,用户登录后自动隐藏窗口启动,任务管理器里的“禁用”操作也会失效。同时,更新程序被注册为系统服务,以当前用户身份在桌面重新运行,获得完整的桌面操作权限。
第二,静默安装第三方软件。程序会定时向服务器请求配置,按返回的地址下载安装包到临时文件夹,然后以管理员权限、完全隐藏窗口的方式运行,全程用户无感知。装什么、从哪装,全由服务器决定。
第三,采集设备指纹。它会读取硬盘序列号和物理网卡MAC地址,生成设备唯一标识并持久化写入注册表,同时记录用户的推广渠道来源,上报给服务器用于逐台识别终端。
第四,双通道远程执行代码。这是最危险的部分。两个独立通信通道分别每30分钟和20分钟向服务器发送请求,将服务器返回的内容直接作为代码执行。配合内嵌的BlackBone注入框架和内核驱动加载能力,服务器可以持续向终端投递并运行任意程序,部分程序甚至可以在不写入磁盘的情况下运行。
如果你装过,现在应该做什么
CNCERT也给出了明确的排查清单,分享迷整理成可操作的步骤:
第一步:查注册表。打开注册表编辑器,检查 HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run 下是否存在 JIANPIAN 键值,以及 HKEY_LOCAL_MACHINE\SOFTWARE\JianPianPlayer 相关项。
第二步:查系统服务。在服务管理器中查找 Jp_Update 和 BlackBone 两个服务。
第三步:查文件残留。检查 %APPDATA%\jianpianhelp\ 目录下的可疑模块,以及 %TEMP% 目录中的随机命名可执行文件。
如果确认感染。 CNCERT的建议很直接:应视为受控主机,隔离排查后建议重装系统。

标签: 荐片播放器
还木有评论哦,快来抢沙发吧~